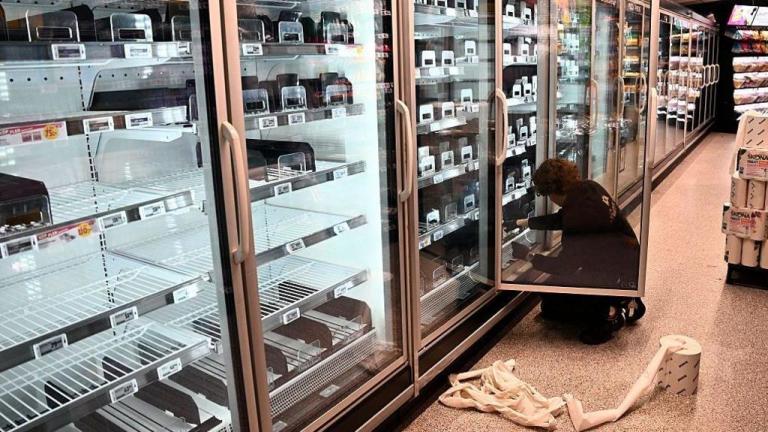
Το Ιράν κατηγορεί η Γαλλία για τις κυβερνοεπιθέσεις που προκάλεσαν σοβαρές βλάβες στα συστήματα ψύξης εκατοντάδων σούπερ μάρκετ, οδηγώντας στην καταστροφή τροφίμων αξίας εκατομμυρίων ευρώ. Ο Γάλλος υπουργός Εξωτερικών Ζαν-Νοέλ Μπαρό προειδοποίησε την Τεχεράνη ότι θα υπάρξουν συνέπειες, ενώ η γαλλική Δικαιοσύνη έχει ξεκινήσει έρευνα για αξιωματούχο κυβερνομονάδας που συνδέεται με τους Φρουρούς της Επανάστασης. Αντίστοιχες επιθέσεις έχουν καταγραφεί και σε άλλες ευρωπαϊκές χώρες, μεταξύ των οποίων η Ελλάδα.
Μιλώντας σε συνέντευξη Τύπου, ο Ζαν-Νοέλ Μπαρό απέδωσε στο Ιράν την ευθύνη για τις επιθέσεις που σημειώθηκαν τον Οκτώβριο, προκαλώντας εκτεταμένες ζημιές σε εγκαταστάσεις εμπορικής ψύξης στη Γαλλία.
Σύμφωνα με τις γαλλικές αρχές, οι δράστες παρενέβησαν εξ αποστάσεως στη λειτουργία ψυγείων και καταψυκτών, με αποτέλεσμα να αυξηθούν οι θερμοκρασίες και να αλλοιωθούν μεγάλες ποσότητες νωπών και κατεψυγμένων προϊόντων.
Παράλληλα, ο εισαγγελέας του Παρισιού ανακοίνωσε την έναρξη έρευνας σε βάρος του επικεφαλής επιθετικής κυβερνομονάδας που φέρεται να συνδέεται με το Σώμα των Φρουρών της Ισλαμικής Επανάστασης.
Η Τεχεράνη δεν έχει απαντήσει μέχρι στιγμής στις συγκεκριμένες κατηγορίες, ενώ έχει αρνηθεί επανειλημμένα στο παρελθόν ότι πραγματοποιεί κακόβουλες κυβερνοεπιθέσεις.
Κυβερνοεπιθέσεις εν μέσω του πολέμου με το Ιράν
Η γαλλική κυβέρνηση εντάσσει τις επιθέσεις στα συστήματα ψύξης μεταξύ των σοβαρότερων κυβερνοεπιχειρήσεων που έχουν καταγραφεί από την έναρξη του πολέμου με το Ιράν, τον Φεβρουάριο.
Στο ίδιο διάστημα έχουν αναφερθεί περιστατικά ψηφιακών παρεμβολών και επιθέσεων σε κρίσιμες υποδομές, χωρίς να έχει επιβεβαιωθεί κοινή προέλευση για όλες τις περιπτώσεις.
Μεταξύ αυτών περιλαμβάνονται προβλήματα στο δίκτυο δημόσιων συγκοινωνιών του Λος Άντζελες τον Μάρτιο, επιθέσεις σε εγκαταστάσεις επεξεργασίας νερού στις ΗΠΑ τον Ιούλιο και περιστατικά που αφορούσαν πλοία με προορισμό τις Ηνωμένες Πολιτείες τον Αύγουστο.
Ισχυρισμοί για ρωσική εμπλοκή – Τι υποστηρίζουν ομάδες χάκερ
Ξεχωριστό σκέλος της υπόθεσης αποτελούν οι ισχυρισμοί δύο φιλορωσικών ομάδων χάκερ, οι οποίες εμφανίστηκαν στις αρχές Νοεμβρίου να αναλαμβάνουν την ευθύνη για επιθέσεις σε συστήματα ψύξης ευρωπαϊκών σούπερ μάρκετ.
Πρόκειται για τις ομάδες NoName057(16) και Z-Pentest Alliance, που υποστήριξαν ότι είχαν στοχοποιήσει εξοπλισμό της δανέζικης εταιρείας Danfoss.
Η NoName057(16) ισχυρίστηκε μάλιστα ότι διέθετε δεδομένα πρόσβασης και κωδικούς χρηστών.
Ωστόσο, οι σχετικές αναρτήσεις διαγράφηκαν και οι ισχυρισμοί δεν έχουν επιβεβαιωθεί από ανεξάρτητες πηγές.
Ειδικοί στην κυβερνοασφάλεια επισημαίνουν ότι η δημόσια ανάληψη ευθύνης δεν αποτελεί από μόνη της απόδειξη για την ταυτότητα των δραστών.
Μέχρι στιγμής δεν υπάρχει επίσημη απόδοση ευθύνης στη Ρωσία, ενώ δεν έχει διευκρινιστεί εάν τα περιστατικά συνδέονται μεταξύ τους.
Επιθέσεις σε οκτώ ευρωπαϊκές χώρες – Συναγερμός και στην Ελλάδα
Το κύμα κυβερνοεπιθέσεων επεκτάθηκε τη νύχτα της 1ης προς τη 2α Νοεμβρίου, όταν περισσότερα από 100 καταστήματα σε τουλάχιστον οκτώ ευρωπαϊκές χώρες αντιμετώπισαν προβλήματα στη λειτουργία των συστημάτων ψύξης.
Περιστατικά αναφέρθηκαν στο Βέλγιο, το Λουξεμβούργο, τη Σουηδία, την Ιρλανδία, την Εσθονία, την Ιταλία και την Πορτογαλία, καθώς και σε άλλες χώρες.
Σε αρκετές επιχειρήσεις, η αύξηση της θερμοκρασίας στους ψυκτικούς θαλάμους οδήγησε στην απόσυρση σημαντικών ποσοτήτων τροφίμων.
Στην Ελλάδα, η Εθνική Αρχή Κυβερνοασφάλειας ανακοίνωσε στις 3 Νοεμβρίου ότι είχαν καταγραφεί επιθέσεις σε συστήματα ψύξης καταστημάτων τροφίμων και σούπερ μάρκετ σε διάφορες περιοχές της χώρας.
Είχαν προηγηθεί σχετικές καταγγελίες από επιχειρήσεις στην Κηφισιά, την Κρήτη και την Πελοπόννησο.
Η Αρχή είχε εντοπίσει περισσότερα από 300 συστήματα ελέγχου εμπορικής ψύξης που ήταν εκτεθειμένα στο διαδίκτυο, διευκρινίζοντας ότι η διαδικτυακή έκθεση μιας συσκευής δεν συνεπάγεται απαραίτητα και την παραβίασή της.
Πώς οι χάκερ κατάφεραν να επηρεάσουν τα συστήματα ψύξης
Σύμφωνα με ειδικούς κυβερνοασφάλειας που επικαλέστηκε το Reuters, η επίθεση της 11ης Οκτωβρίου ενδέχεται να πραγματοποιήθηκε χωρίς ιδιαίτερα σύνθετες τεχνικές μεθόδους.
Οι δράστες φέρονται να απέκτησαν πρόσβαση σε συνδεδεμένους ελεγκτές θερμοκρασίας, παρακάμπτοντας τις κανονικές ρυθμίσεις λειτουργίας των επαγγελματικών ψυγείων και καταψυκτών.
Η εταιρεία που κατασκευάζει μεγάλο μέρος του εξοπλισμού που επλήγη είχε επισημάνει ότι αρκετές συσκευές χρησιμοποιούσαν παλαιά τεχνολογία ή ξεπερασμένες εκδόσεις λογισμικού.
Αυτές οι αδυναμίες ενδέχεται να διευκόλυναν τη μη εξουσιοδοτημένη πρόσβαση και την αλλαγή των ρυθμίσεων θερμοκρασίας.
Η υπόθεση αναδεικνύει την ευπάθεια των συνδεδεμένων συστημάτων που χρησιμοποιούνται σε επιχειρήσεις καθημερινής λειτουργίας, καθώς ακόμη και μια παρέμβαση σε σχετικά απλό τεχνολογικό εξοπλισμό μπορεί να προκαλέσει μεγάλες οικονομικές ζημιές.
Οι έρευνες συνεχίζονται, με τις γαλλικές αρχές να αποδίδουν την ευθύνη στο Ιράν, ενώ οι ισχυρισμοί περί ρωσικής εμπλοκής παραμένουν ανεπιβεβαίωτοι.