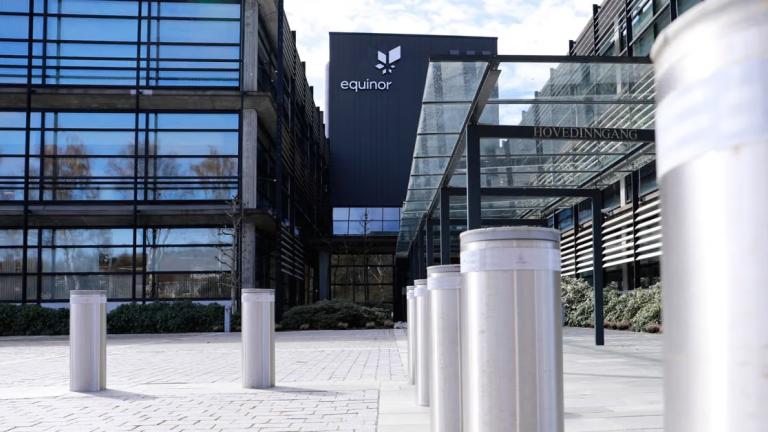
Στόχος κυβερνοεπίθεσης βρέθηκε ο κρατικός ενεργειακός κολοσσός της Νορβηγίας, Equinor, με την επίθεση να πλήττει ορισμένα από τα πληροφοριακά συστήματα του ομίλου.
Παρά τη σοβαρότητα του περιστατικού, ο μεγαλύτερος προμηθευτής φυσικού αερίου της Ευρώπης ξεκαθάρισε ότι η παραγωγή πετρελαίου και φυσικού αερίου, καθώς και οι κρίσιμες επιχειρησιακές του δραστηριότητες, συνεχίζονται κανονικά χωρίς καμία διαταραχή.
Σε επίσημη ανακοίνωσή της, η διοίκηση της εταιρείας υπογράμμισε πως έχει ήδη κινητοποιήσει τα απαραίτητα μέσα για την αντιμετώπιση και εξουδετέρωση της επίθεσης, διαβεβαιώνοντας παράλληλα πως μέχρι στιγμής δεν υπάρχουν ενδείξεις ότι έχουν υποκλαπεί δεδομένα.
Ωστόσο, σύμφωνα με το νορβηγικό πρακτορείο ειδήσεων NTB, το συμβάν προκάλεσε τεχνικές δυσλειτουργίες σε εσωτερικά συστήματα και εφαρμογές πληροφορικής, ενώ πηγή της εταιρείας ανέφερε υπό καθεστώς ανωνυμίας στο πρακτορείο Reuters ότι τέθηκε εκτός λειτουργίας και το εσωτερικό δίκτυο ηλεκτρονικής αλληλογραφίας.
Για την επίθεση ενημερώθηκε άμεσα η Εθνική Αρχή Ασφαλείας της Νορβηγίας (NSM), η οποία δήλωσε έτοιμη να παράσχει τεχνική συνδρομή στην Equinor εφόσον κριθεί αναγκαίο.
Στο «κόκκινο» ο κίνδυνος κυβερνοαπειλών στη Νορβηγία
Το περιστατικό έρχεται να επιβεβαιώσει τις έντονες ανησυχίες των νορβηγικών αρχών για την έξαρση των ψηφιακών επιθέσεων στη χώρα. Μόλις τον περασμένο μήνα, η NSM αναβάθμισε το επίπεδο συναγερμού για κυβερνοαπειλές στη βαθμίδα 4 (σε κλίμακα 1 έως 5), καλώντας τους πολίτες σε αυξημένη ετοιμότητα απέναντι στο ενδεχόμενο πληγμάτων σε ζωτικής σημασίας υποδομές, όπως τα δίκτυα ύδρευσης και ηλεκτροδότησης.
Σύμφωνα με τα στοιχεία της ίδιας αρχής, οι επιτυχημένες κυβερνοεπιθέσεις κατά νορβηγικών επιχειρήσεων έχουν τριπλασιαστεί το τελευταίο εξάμηνο. Όπως σχολίασε χαρακτηριστικά εκπρόσωπος της NSM, το χτύπημα στην Equinor αποδεικνύει στην πράξη πόσο υψηλός παραμένει ο κίνδυνος στον κυβερνοχώρο.