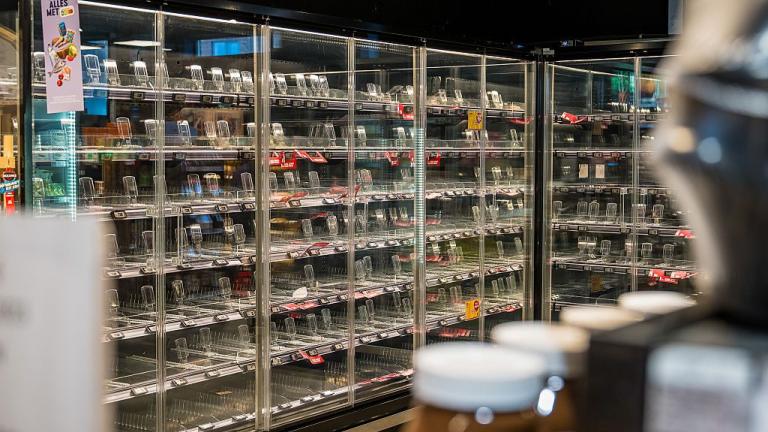
Σε σοβαρά κενά ασφαλείας και στη χρήση παρωχημένου λογισμικού αποδίδουν οι ειδικοί κυβερνοασφάλειας το πρόσφατο κύμα ψηφιακών επιθέσεων που έπληξε συστήματα ψύξης σε μεγάλες αλυσίδες σούπερ μάρκετ στην Ευρώπη.
Οι δράστες κατάφεραν να παρέμβουν απομακρυσμένα στις θερμοκρασίες των ψυγείων, προκαλώντας την αλλοίωση τροφίμων και εγείροντας ανησυχίες για τη δημόσια υγεία.
Το εύρος των πληγμάτων και τα αίτια της παραβίασης
Πρόκειται για το δεύτερο περιστατικό μέσα σε διάστημα τριών εβδομάδων, το οποίο επηρέασε αλυσίδες όπως οι Carrefour και Delhaize στο Βέλγιο, καθώς και οι ICA και Coop στη Σουηδία, ενώ παράλληλα στη Γαλλία στόχος έγιναν και τρεις τράπεζες αίματος.
Παρότι οι επίσημες αρχές δεν έχουν ταυτοποιήσει τους υπαιτίους ούτε τον ακριβή τρόπο διείσδυσης, ο ερευνητής κυβερνοασφάλειας Laurens Singier από το Πανεπιστήμιο Howest της Μπριζ επεσήμανε ότι το κύριο πρόβλημα εντοπίζεται στην απευθείας σύνδεση των συστημάτων αυτών με το δημόσιο διαδίκτυο.
Όπως εξήγησε, η διατήρηση των αρχικών κωδικών πρόσβασης του κατασκευαστή, η έλλειψη ενημερώσεων λογισμικού και η χρήση εργαλείων τεχνητής νοημοσύνης από μη εξειδικευμένους επιτιθέμενους καθιστούν τις υποδομές αυτές εξαιρετικά ευάλωτες.
Τα μέτρα αντιμετώπισης και οι συστάσεις των ειδικών
Μετά την εκδήλωση του περιστατικού, οι επηρεαζόμενες επιχειρήσεις προχώρησαν στην αποσύνδεση των προσβεβλημένων συστημάτων από το διαδίκτυο, ακολουθώντας τις οδηγίες της παραγωγού εταιρείας λογισμικού παρακολούθησης Danfoss, η οποία δήλωσε ότι συνεργάζεται με τους πελάτες της για την αποκατάσταση της ασφάλειας.
Για την αποφυγή παρόμοιων περιστατικών στο μέλλον, οι ειδικοί συνιστούν στις επιχειρήσεις:
- Τον ενδελεχή έλεγχο των οδών πρόσβασης στα συστήματα ελέγχου.
- Την άμεση αντικατάσταση των προεπιλεγμένων κωδικών με ισχυρά διαπιστευτήρια.
- Τη μετάβαση από την κοινή σύνδεση διαδικτύου σε ασφαλέστερες αυτόνομες λύσεις μέσω δικτύων κινητής τηλεφωνίας (κάρτες SIM).
Παρά τη μείωση των δημόσια προσβάσιμων συσκευών μετά τις επιθέσεις, σημαντικός αριθμός βιομηχανικών συστημάτων παραμένει εκτεθειμένος στο διαδίκτυο, συχνά χωρίς οι ίδιοι οι ιδιοκτήτες των επιχειρήσεων να γνωρίζουν τον σχετικό κίνδυνο.